Sekolah mengelola banyak informasi pribadi dalam kegiatan sehari-hari. Nama, NIK, alamat, nomor telepon orang tua, nilai, data kesehatan, informasi pembayaran, foto, hingga rekaman kehadiran dapat tersimpan di berbagai sistem yang digunakan sekolah.
Sebagian data tersebut memiliki tingkat sensitivitas yang tinggi, terlebih ketika berkaitan dengan anak.
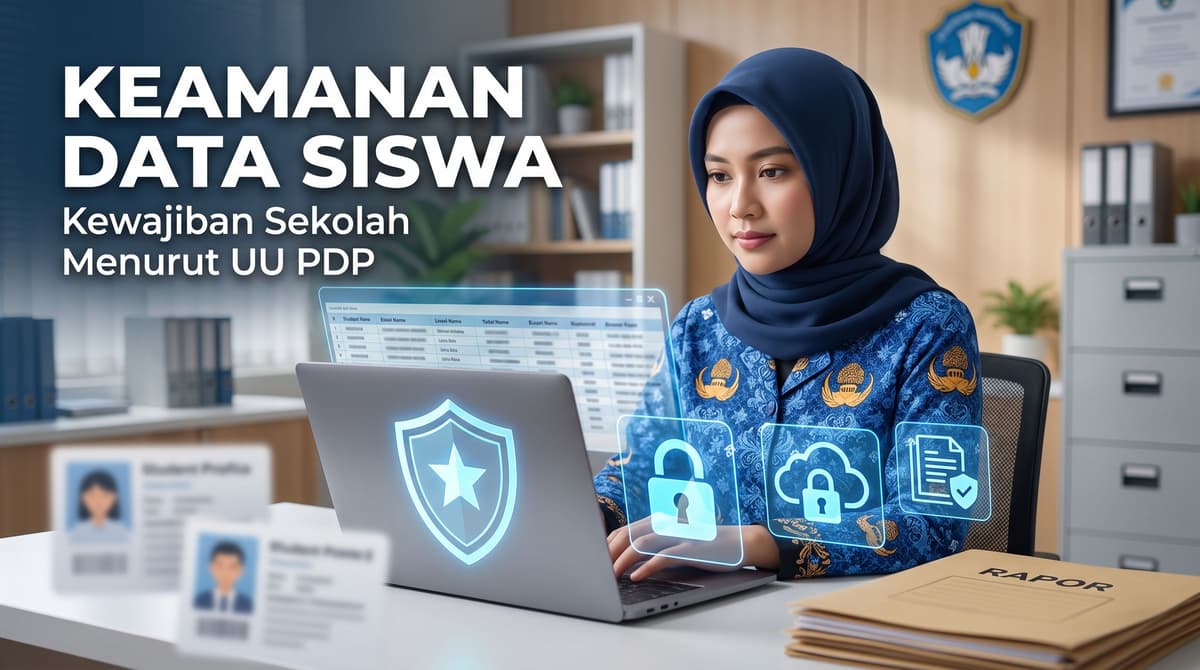
Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi atau UU PDP memberikan kerangka yang lebih jelas mengenai bagaimana data tersebut perlu dikelola. UU ini mulai berlaku pada 17 Oktober 2022 dan memberikan waktu dua tahun bagi pengendali, prosesor, serta pihak terkait untuk menyesuaikan kegiatan pemrosesan data mereka.
Bagi sekolah, persoalannya cukup praktis: data apa yang dikumpulkan, mengapa data tersebut diperlukan, siapa yang dapat melihatnya, berapa lama disimpan, dan apa yang dilakukan ketika terjadi masalah.
Apakah sekolah termasuk Pengendali Data Pribadi?
Dalam banyak kegiatan administrasi pendidikan, sekolah dapat memenuhi karakteristik Pengendali Data Pribadi karena sekolah menentukan tujuan pemrosesan serta bagaimana data siswa digunakan.
Sebagai contoh, sekolah menentukan informasi apa yang harus diisi saat penerimaan murid baru, siapa yang dapat melihat data pembayaran, data apa yang muncul di rapor, dan berapa lama arsip tertentu perlu disimpan.
Ketika sekolah menggunakan aplikasi dari penyedia teknologi, penyedia tersebut dapat berkedudukan sebagai Prosesor Data Pribadi apabila memproses data berdasarkan instruksi sekolah.
Artinya, penggunaan layanan pihak ketiga perlu disertai tata kelola yang jelas. Sekolah tetap perlu mengetahui bagaimana data diproses, disimpan, diamankan, dan dihapus ketika kerja sama berakhir.
Vendor juga memiliki kewajiban sendiri sebagai prosesor. Jika vendor memproses data di luar perintah dan tujuan yang ditentukan sekolah, tanggung jawab atas pemrosesan tersebut dapat beralih kepada pihak prosesor sesuai ketentuan UU PDP.
Data siswa apa saja yang perlu mendapat perhatian khusus?
UU PDP membedakan Data Pribadi yang bersifat umum dan Data Pribadi yang bersifat spesifik.
Dalam lingkungan sekolah, beberapa jenis data perlu ditangani dengan kehati-hatian lebih tinggi.
Data kesehatan
Sekolah dapat menyimpan informasi mengenai alergi, kondisi kesehatan, kebutuhan medis, disabilitas, atau riwayat kesehatan tertentu.
Akses terhadap informasi semacam ini sebaiknya dibatasi kepada orang yang memang membutuhkannya untuk menjalankan tugas.
Data biometrik
Sidik jari dan data pengenalan wajah termasuk Data Pribadi yang bersifat spesifik menurut UU PDP.
Sekolah yang mempertimbangkan penggunaan absensi biometrik perlu menilai kebutuhan dan risikonya dengan serius. Data biometrik sulit diganti apabila mengalami kebocoran. Kata sandi dapat diubah, sedangkan sidik jari dan karakteristik wajah memiliki sifat yang berbeda.
Data anak
UU PDP secara khusus memasukkan data anak ke dalam kategori Data Pribadi yang bersifat spesifik.
Pemrosesan Data Pribadi anak juga diwajibkan memperoleh persetujuan dari orang tua dan/atau wali sesuai ketentuan peraturan perundang-undangan.
Konsekuensinya, sekolah perlu memiliki proses yang jelas untuk mencatat persetujuan tersebut dan mengetahui tujuan penggunaan data yang disetujui.
Data keuangan
Informasi pembayaran sekolah, rekening, bantuan pendidikan, keringanan biaya, atau informasi keuangan lain dapat mengungkap kondisi pribadi siswa maupun keluarganya.
Akses terhadap data tersebut sebaiknya terbatas pada bagian yang memang menangani administrasi keuangan.
Catatan konseling dan kedisiplinan
Catatan konseling, pembinaan, dan kedisiplinan dapat memuat informasi yang sangat pribadi.
Walaupun isi setiap catatan berbeda, prinsip akses minimum tetap relevan. Data tersebut sebaiknya tidak terbuka bagi seluruh guru dan staf hanya karena mereka menggunakan sistem yang sama.
Foto dan video siswa
Foto kegiatan sekolah sering dianggap sebagai data yang ringan karena sudah menjadi bagian dari komunikasi sekolah sehari-hari.
Tetap ada pertanyaan yang perlu dijawab sebelum foto atau video dipublikasikan: untuk tujuan apa materi digunakan, di kanal mana akan dipublikasikan, dan apakah sekolah memiliki dasar pemrosesan serta persetujuan yang diperlukan.
6 langkah untuk meningkatkan keamanan data siswa
Sekolah tidak harus memulai dari proyek teknologi yang besar. Banyak perbaikan justru berasal dari tata kelola dasar yang dilakukan dengan konsisten.
1. Petakan data yang dimiliki sekolah
Mulailah dengan membuat inventaris sederhana.
Untuk setiap kelompok data, catat:
- data apa yang dikumpulkan;
- tujuan pengumpulannya;
- lokasi penyimpanan;
- pihak yang memiliki akses;
- sistem atau vendor yang memprosesnya;
- masa penyimpanan;
- mekanisme penghapusan.
Pemetaan tersebut sering memperlihatkan masalah yang sebelumnya tidak terlihat, misalnya data penerimaan siswa lama yang masih tersimpan di laptop pribadi atau spreadsheet yang dapat diakses terlalu banyak orang.
2. Terapkan akses berdasarkan peran
Akses data sebaiknya mengikuti kebutuhan pekerjaan.
Guru mata pelajaran memerlukan informasi akademik yang relevan dengan kelasnya. Bagian keuangan memerlukan informasi pembayaran. Guru BK dapat membutuhkan catatan konseling tertentu.
Ketiganya tidak harus memiliki akses yang sama.
Sistem informasi sekolah idealnya menyediakan role-based access control atau pengaturan hak akses berdasarkan peran pengguna.
Semakin sensitif sebuah data, semakin terbatas pula orang yang perlu mendapat akses.
3. Gunakan akun individual
Satu akun yang digunakan bersama oleh beberapa staf membuat aktivitas sulit ditelusuri.
Ketika terjadi perubahan data, pengunduhan massal, atau akses yang tidak semestinya, sekolah perlu mengetahui akun mana yang melakukan tindakan tersebut.
Setiap pengguna sebaiknya memiliki akun sendiri. Untuk sistem yang menyimpan data sensitif, autentikasi tambahan juga layak dipertimbangkan.
4. Dokumentasikan tujuan dan persetujuan pemrosesan
Sekolah perlu memahami alasan setiap data dikumpulkan.
Jangan meminta data hanya karena formulir tahun sebelumnya juga meminta data tersebut.
Untuk pemrosesan data anak, UU PDP mengatur persetujuan orang tua dan/atau wali. Persetujuan sebaiknya dapat dibuktikan dan menjelaskan penggunaan data secara cukup spesifik.
Proses penerimaan murid baru dapat menjadi salah satu titik untuk mengatur hal tersebut secara terstruktur, termasuk penggunaan foto, layanan pihak ketiga, serta kebutuhan komunikasi sekolah.
5. Tetapkan masa penyimpanan data
Tidak seluruh data perlu disimpan tanpa batas waktu.
Sekolah dapat menentukan kebijakan retensi untuk berbagai kategori, misalnya:
- data calon siswa yang tidak melanjutkan pendaftaran;
- dokumen siswa aktif;
- data alumni;
- rekaman CCTV;
- log aktivitas sistem;
- dokumen keuangan;
- cadangan data.
Ketika suatu data sudah tidak diperlukan dan kewajiban penyimpanannya telah berakhir, sekolah perlu memiliki prosedur penghapusan atau pemusnahan yang sesuai.
6. Siapkan prosedur penanganan insiden
Insiden keamanan tidak selalu berbentuk serangan siber yang kompleks.
Laptop yang berisi data siswa dapat hilang. Spreadsheet dapat terkirim ke grup yang salah. Akun staf dapat diambil alih. Hak akses mantan pegawai dapat lupa dicabut.
Sekolah perlu mengetahui siapa yang mengambil keputusan ketika kejadian seperti ini terjadi.
UU PDP mengatur bahwa ketika terjadi kegagalan Pelindungan Data Pribadi, Pengendali Data Pribadi wajib menyampaikan pemberitahuan tertulis paling lambat 3 x 24 jam kepada Subjek Data Pribadi dan lembaga. Pemberitahuan tersebut sekurang-kurangnya memuat data yang terungkap, waktu dan cara terjadinya pengungkapan, serta langkah penanganan dan pemulihan.
Karena waktunya terbatas, prosedur respons sebaiknya sudah tersedia sebelum insiden terjadi.
Apa yang perlu ditanyakan kepada penyedia sistem sekolah?
Memilih sistem informasi sekolah juga berarti memilih pihak yang akan bersentuhan dengan data siswa.
Sebelum menggunakan suatu platform, sekolah dapat menanyakan beberapa hal berikut:
- Di mana data sekolah disimpan?
- Siapa yang dapat mengakses data dari pihak penyedia?
- Apakah setiap staf penyedia otomatis memiliki akses ke database sekolah?
- Apakah sistem menyediakan pengaturan hak akses berdasarkan peran?
- Apakah tersedia audit log yang mencatat akses dan perubahan data?
- Bagaimana data dicadangkan?
- Seberapa rutin proses pemulihan dari backup diuji?
- Apakah komunikasi antara pengguna dan server menggunakan enkripsi?
- Bagaimana kata sandi pengguna disimpan?
- Apakah tersedia autentikasi multifaktor?
- Apakah vendor menggunakan subprosesor atau penyedia lain?
- Bagaimana prosedur penanganan insiden keamanan?
- Bagaimana sekolah memperoleh kembali datanya ketika kontrak berakhir?
- Bagaimana salinan data sekolah di sisi penyedia dihapus setelah kerja sama selesai?
Pertanyaan mengenai akhir kontrak sering luput dari proses pengadaan.
Sekolah perlu memastikan data dapat diekspor dalam format yang dapat digunakan, lalu mengetahui kapan dan bagaimana salinan pada sistem lama akan dihapus.
Keamanan data perlu masuk ke tata kelola sekolah
Masalah keamanan data tidak selesai dengan membeli server, memasang antivirus, atau memindahkan administrasi ke cloud.
Sebagian besar persoalan terjadi pada titik yang jauh lebih sederhana: akun digunakan bersama, akses tidak pernah dicabut, spreadsheet tersebar ke perangkat pribadi, file dikirim melalui aplikasi pesan, atau sekolah tidak mengetahui data apa yang masih tersimpan.
Sistem yang tertata dapat mengurangi risiko tersebut apabila pengaturan akses, pencatatan aktivitas, pencadangan, dan prosedur pengelolaannya dirancang dengan baik.
Karena itu, pembahasan keamanan data siswa sebaiknya menjadi bagian dari tata kelola sistem informasi sekolah secara keseluruhan.
Sekolah perlu dapat menjawab empat pertanyaan dasar:
- Data apa yang kita miliki?
- Mengapa kita menyimpannya?
- Siapa yang dapat mengaksesnya?
- Kapan data tersebut harus dihapus?
Jika empat pertanyaan itu sulit dijawab, ada bagian dari tata kelola data yang perlu dirapikan.
Untuk pembahasan yang lebih luas mengenai pengelolaan data, akademik, keuangan, dan administrasi dalam satu sistem, baca juga panduan kami tentang sistem informasi manajemen sekolah.
Catatan: Artikel ini disusun sebagai panduan umum mengenai keamanan data siswa dan UU Pelindungan Data Pribadi. Isi artikel tidak dimaksudkan sebagai nasihat hukum untuk kasus tertentu. Sekolah yang membutuhkan interpretasi hukum atau penerapan pada situasi khusus sebaiknya berkonsultasi dengan tenaga hukum yang kompeten.
Profil penulis
Ditulis oleh tim
Tim Scholedu
Tim Produk & Implementasi
Tim produk dan implementasi Scholedu di PT Catalyst Digital Nusantara, Pringsewu, Lampung. Artikel di blog ini ditulis berdasarkan pendampingan langsung sekolah saat memindahkan absensi, penilaian, penerimaan murid baru, dan administrasi keuangan dari proses manual ke sistem digital.
Bidang: Sistem informasi sekolah, e-Rapor Kurikulum Merdeka, SPMB/PPDB online, administrasi keuangan sekolah, integrasi Dapodik